blog
Un permiso para todo staging
Si das acceso a varios clusters, cada permiso se concede cluster a cluster, y el cluster que registras el mes que viene se queda sin él hasta que alguien se acuerda. Desde la 0.60 puedes meter los clusters en entornos y ponerles etiquetas, y con Pro conceder un permiso sobre todo un entorno o una etiqueta, con un tope de duración por entorno. Desde la 0.59, además, puedes enrolar un cluster nuevo entrando en tu proveedor de identidad, sin que ningún kubeconfig de administrador cambie de manos. El ejemplo es un equipo con cuatro clusters de prod y dos de staging, y lo único que un permiso sobre un conjunto no reparte nunca es acceso privilegiado.
Staging entero con un permiso
El equipo tiene dos clusters de staging, staging y staging-eu, y cuatro de prod. Hasta ahora, dar developer en el namespace web de staging a alguien eran dos permisos, uno por cluster, y el tercer cluster de staging llegaba sin ninguno. Con la 0.60, del 7 de noviembre, creas el entorno staging, metes en él los dos clusters y, al conceder, eliges «Un entorno» en «Dónde». El formulario dice qué clusters entran hoy, y la vista previa, a cuántos llega. Lo que concedes es un solo permiso que sigue al entorno: el cluster que metas en staging dentro de un mes lo recibe al momento, y el que saques lo pierde.
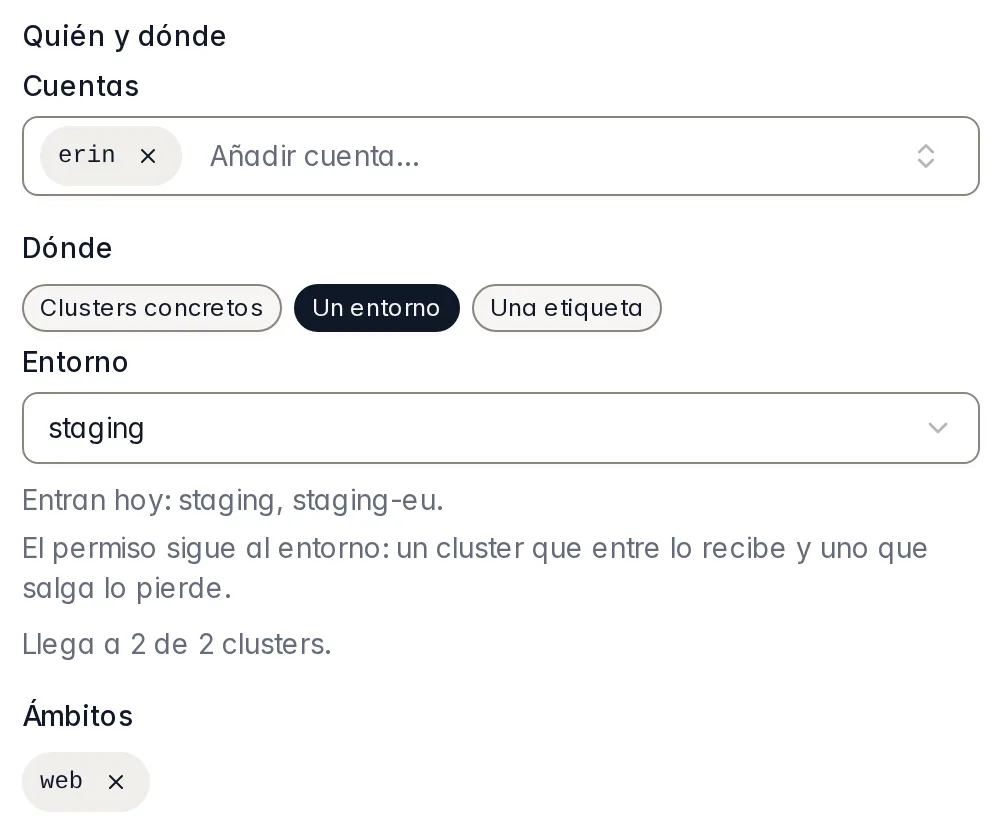
staging: el formulario dice qué clusters entran hoy y a cuántos llega el permiso.Lo mismo vale para una etiqueta. Una etiqueta es un par clave: valor en el cluster, team: payments o region: eu, como las de Kubernetes, y un permiso sobre team: payments llega a todos los clusters que la llevan, estén en el entorno que estén, siempre que el máximo de ese entorno admita su caducidad. El permiso de erin sobre staging es en «Permisos» una sola línea, developer en web, «2 de 2 clusters», «sigue al entorno», y al desplegarla ves cada cluster con su caducidad.
En cada cluster del conjunto, el permiso pasa las mismas comprobaciones que uno concedido a mano allí: que el namespace exista y tenga el nivel de Pod Security que pide el rol, y que las reglas del entorno admitan su caducidad. Donde no las pasa, la línea dice «Sin efecto» y por qué, y en el resto de clusters el permiso vale. Donde el rol, o el nombre con el que el cluster conoce a la persona, es privilegiado, el permiso no llega nunca a ese cluster, sea cual sea su caducidad. Un conjunto crece solo, así que el acceso privilegiado nunca entra por uno: quien lo necesite lo recibe a mano, en ese cluster y con 8 horas como mucho.
Siete días en prod
Un entorno puede llevar dos reglas, también con Pro: una duración máxima y una caducidad por defecto para los permisos de las personas y de los grupos en sus clusters. En prod, digamos 7 días como mucho y 1 día por defecto. A partir de ahí, el formulario de conceder en un cluster de prod propone 1 día y ya no ofrece «Nunca» ni nada que pase de 7 días, y la API rechaza lo mismo. Ninguna persona conserva acceso permanente a producción.
Un máximo vale también para los permisos que ya existen. Si guardas 7 días donde antes no había tope, kubelatch recorta cada permiso activo que termina después, o que no termina nunca, y antes de guardar te enseña la lista: «Recorta 19 permisos de 14 personas hasta el 8 nov, 10:04. Nada se alarga y los bots no cambian.», con quién tiene cada uno, su rol, dónde y la fecha nueva. Relajar una regla después no alarga nada: cada permiso conserva el final que tiene.
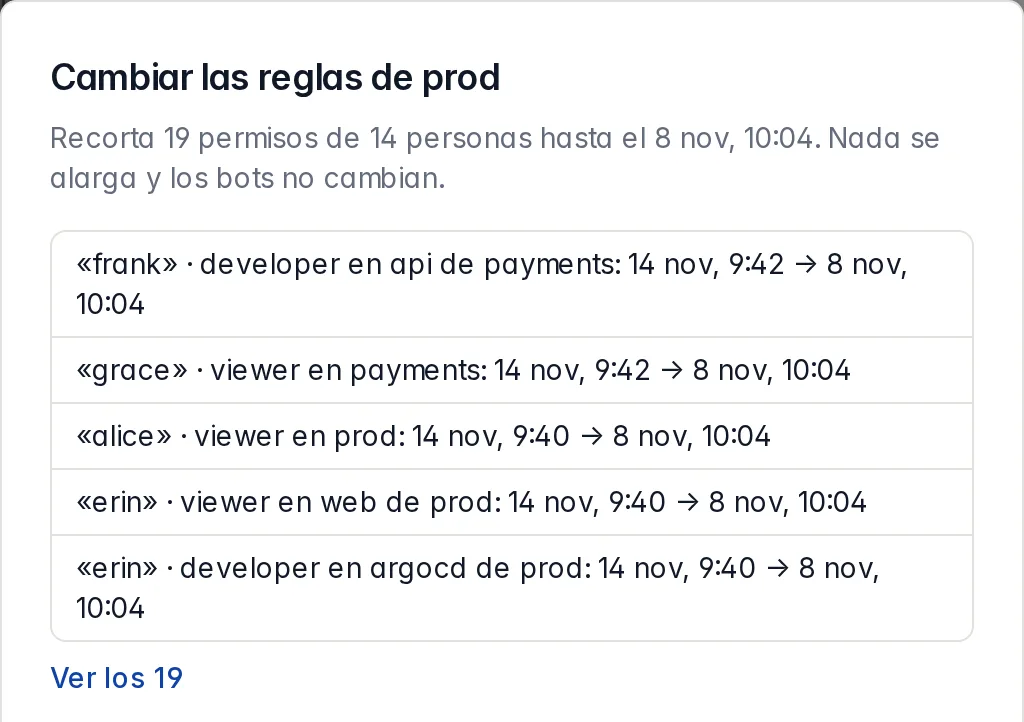
prod, la confirmación enumera qué permisos recorta y hasta cuándo, antes de guardar.Las reglas no valen para los bots: un bot conserva sus 30 días por defecto y puede no tener fecha de fin, así que el que necesite acceso permanente a prod lo recibe con un permiso directo. Un agente de IA que actúa por una persona nunca dura más que el permiso de esa persona.
Cambiar un cluster de equipo
Si staging-eu pasa del equipo de tienda al de pagos, cambias su etiqueta de team: shop a team: payments en «Entorno y etiquetas», en su página. Antes de guardar, kubelatch te dice qué permisos deja de recibir ese cluster y cuáles empieza a recibir: el de dave sobre team: shop se va, el de frank sobre team: payments llega. Si además lo metes en un entorno con máximo, la misma confirmación enumera lo que recorta. Cada guardado deja una fila en el registro de control, con el entorno y las etiquetas de antes y de después.
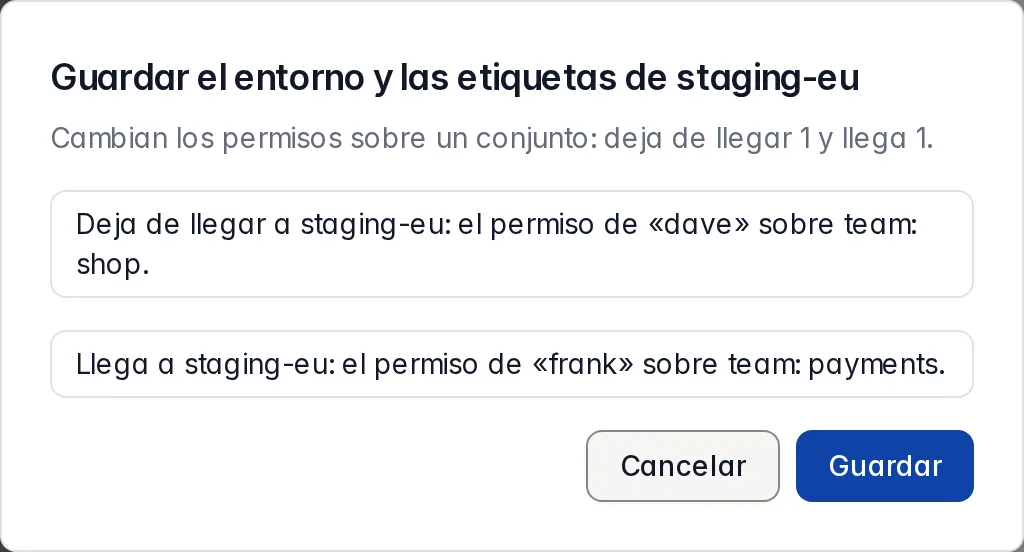
staging-eu a otro equipo, la confirmación dice qué permiso pierde y cuál gana.Un cluster nuevo, sin kubeconfig
Antes de dar permisos en un cluster hay que enrolarlo, y hasta la 0.58 eso era ejecutar un comando con el kubeconfig de administrador del cluster. Desde la 0.59, del 4 de noviembre, si kubelatch tiene activo el login con OpenID Connect y tu cuenta está vinculada a él, la página del cluster ofrece «Con mi identidad (Keycloak)», con el nombre de tu proveedor. Pegas la URL del API server y su CA, que no son secretos (un comando de solo lectura los imprime, y la consola de EKS los muestra en la ficha del cluster), y el panel te enseña la huella de cada certificado para que la compares. Si pegas un kubeconfig entero, el campo se borra en el acto y no se envía nada; kubelatch no lo necesita ni lo lee. Aun así ha estado un instante en la página: trata esa credencial como vista por las extensiones de tu navegador.
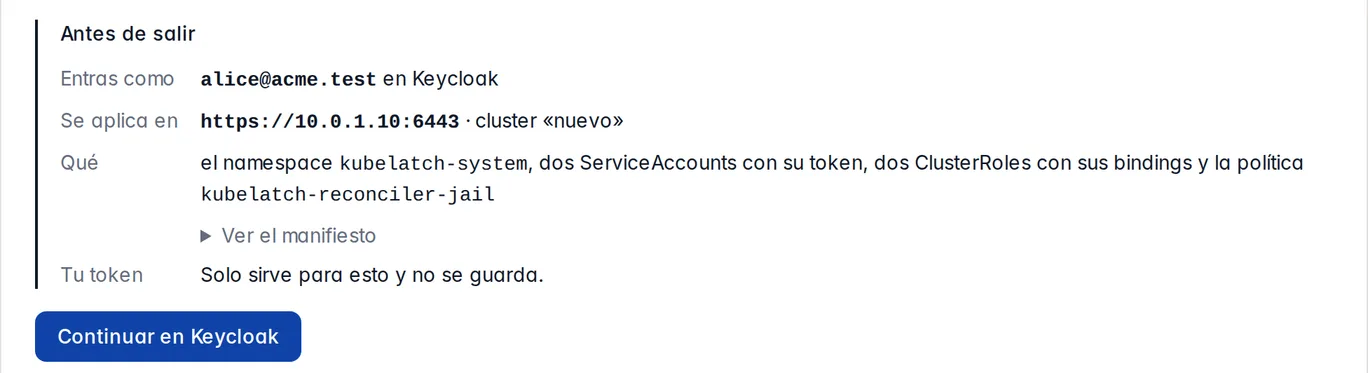
Antes de salir ves con qué identidad entras, dónde se aplica, el manifiesto entero y qué pasa con tu token: solo sirve para esto y no se guarda. Al volver del proveedor, kubelatch pregunta al API server quién eres y comprueba que puedes crear todo lo que lleva el manifiesto, lo aplica, espera los tokens de las dos ServiceAccounts, los guarda cifrados y descarta el tuyo, que nunca llega a la base de datos, a un evento ni a un log. La página del cluster lo cuenta tal cual: «Enrolado con tu identidad. El API server te vio como oidc:ana@acme.com». El registro de auditoría del cluster y el de kubelatch nombran a la misma persona.
Reenrolar un cluster reutiliza la dirección y la CA que ya tiene. Para el cluster donde corre el propio kubelatch, el chart monta la CA raíz que Kubernetes publica en cada namespace, y no hay nada que pegar. La pega es que el cluster tiene que confiar ya en tu proveedor con el cliente de kubelatch: kubeadm, k3s, Talos, RKE2, DOKS y EKS pueden; AKS, GKE y EKS solo con IAM Identity Center se quedan con el script, que sigue valiendo para todos.
Con muchos clusters
El equipo del ejemplo tiene seis clusters, y con el tercero de staging pasa de ahí. Para eso había preparado «Permisos» la 0.58, del 1 de noviembre: con más de seis, abre en «Por cluster», con los que están en error primero y, en cada uno, quién llega y hasta cuándo. Cuando alguien del equipo se va, «Retirar sus permisos…», en «Por cuenta», le revoca los permisos directos y lo saca de sus grupos de una vez; la cuenta sigue ahí, para deshabilitarla desde su ficha. La misma versión dio a la página de cada cluster sus tres pestañas, un «Necesita atención» que dice a quién deja fuera cada problema y qué hacer, y la página «Operativa», con quién trabaja en tus clusters y qué se sale de lo normal; está todo en las notas de la 0.58.
Lo que esto no resuelve
- Un permiso sobre un conjunto nunca da acceso privilegiado, y
cluster-adminno se concede nunca sobre un conjunto: los dos siguen siendo personales, por cluster y con 8 horas como mucho. - Las reglas valen para personas y grupos, no para bots, y un cluster sin entorno no tiene reglas: sus permisos conservan la caducidad que tengan.
- Entornos y etiquetas van en Free. Poner reglas y conceder o ampliar un permiso sobre un conjunto piden Pro. Lo guardado sigue valiendo sin Pro: las reglas siguen recortando y los permisos siguen a sus conjuntos; revocar, quitar reglas y eliminar un entorno no piden Pro nunca.
- Enrolar con tu identidad solo funciona si el cluster ya confía en tu proveedor con el cliente de kubelatch. kubelatch no puede saberlo antes de que entres: si el API server rechaza el token, el panel lo dice y te manda al script.
- kubelatch sigue en public preview: solo se da soporte a la última versión y aún no hay compromiso de estabilidad entre versiones.
Pruébalo
Si ya tienes kubelatch, lee las notas de versión y actualiza con Actualizar kubelatch. Después, Entornos y etiquetas trae los pasos para crear el primer entorno, ponerle reglas y conceder sobre él, y Enrolar con tu identidad, en qué tiene que confiar tu cluster antes de que funcione.
Si todavía no lo tienes, el tutorial local te lo deja andando en un cluster de kind en unos 15 minutos, más lo que tarden las imágenes la primera vez.
kubelatch se desarrolla en Picaporte Labs, en España. Si algo no cuadra con lo que ves, escríbeme a hola@picaportelabs.com o a hello@kubelatch.com.