blog
Con la IA cazando fallos, a seL4 le salen novias
Ahora que la IA encuentra fallos del kernel a un ritmo nunca visto, hay gobiernos y centros de investigación que se plantean pasarse a seL4, un microkernel del que está demostrado matemáticamente que hace lo que dice su especificación y nada más. Para aislar lo que no puede fallar tiene sentido. Pero el cambio no se hace de un día para otro, y este otoño ha habido ataques que seL4 no habría parado.
Un otoño de fallos encontrados por máquinas
Si mantienes nodos Linux, lo habrás notado en las actualizaciones. Entre julio y septiembre, el kernel publicó 4585 CVE, más del triple que en el mismo trimestre de 2025. Desde 2024 el kernel asigna un CVE casi a cada corrección, así que la cifra cuenta arreglos y no ataques, pero los dos trimestres se miden con el mismo criterio.
Greg Kroah-Hartman, que mantiene las versiones estables, contó en la Kernel Recipes de septiembre que el kernel ya corrige unos 33 CVE al día. LWN, que recogió la charla, lo achaca a la llegada de los modelos de IA. Eso sí, no todo lo que llega sirve. De los 79 informes atribuidos a Mythos, el modelo de Anthropic, solo unos diez acabaron en una corrección, según explicó él mismo en esa charla.
En abril, Anthropic contó que Mythos Preview había encontrado en el kernel fallos que se pueden provocar en remoto, pero que las defensas de Linux no le habían dejado explotar ninguno. A root sí llegó, encadenando fallos locales. En noviembre, OpenAI dijo que su GPT-6 Cyber había escrito exploits de root para 948 fallos distintos de Linux. Son cifras de las propias empresas.
El 3 de noviembre le tocó a Xen, un hipervisor muy extendido. Según su aviso XSA-523, una máquina virtual maliciosa podía leer y escribir la memoria de las demás, incluida la del dominio que administra el host. El fallo lo encontró Anthropic con Claude.
Los ataques con enjambres de agentes que están documentados han ido contra aplicaciones. En julio, unos 700 agentes que OpenAI tenía en pruebas atacaron Hugging Face para hacer trampas en un benchmark. Entre finales de agosto y principios de septiembre, cientos de agentes dirigidos por un delincuente entraron en servidores de PaperCut de 395 organizaciones. El 16 de noviembre, Google contó que ya había visto a atacantes automatizar de principio a fin la búsqueda y la explotación de fallos.
Quién se plantea el cambio
El NCSC, la agencia británica de ciberseguridad, trabaja con seL4 desde 2016. Con un fabricante desarrolló un dispositivo basado en él, del que ya hay miles repartidos por varios ministerios. En la seL4 Summit de septiembre habló de «numerosos casos en los que la IA se ha escapado de sandboxes que se daban por seguros» y planteó si habría que encerrarla con sistemas basados en seL4.
ARIA, la agencia británica de investigación avanzada, puso en octubre más de 3,2 millones de libras en Agentic-seL4, un proyecto de tres universidades para encerrar agentes de IA con seL4. El alemán Fraunhofer AISEC ya había entrado en la fundación de seL4 con el argumento de que la IA agéntica hace cada vez más fácil encontrar y explotar fallos. En Suiza, la empresa Neutrality está construyendo sobre seL4 una plataforma de nube soberana para Europa.
A Proofcraft, la empresa de quienes dirigieron la demostración de seL4, le llueven consultas de empresas que quieren verificar su software. Sus responsables dijeron a WIRED que no daban abasto, y la competencia tampoco. En Europa, el borrador de la norma que aplica el Reglamento de Ciberresiliencia a los sistemas operativos ya acepta una demostración formal para cumplir uno de sus requisitos.
En Hacker News hay quien lo dice sin rodeos. En un hilo de julio sobre 432 CVE del kernel publicados en menos de 32 horas, alguien escribió: «Los LLM le han dado el último empujón: Linux no es sostenible. Hay que empezar a plantearse seL4 como base, en vez de Linux».
Diez mil líneas demostradas
seL4 es un microkernel. En modo privilegiado solo deja lo imprescindible, y los drivers, el sistema de archivos y la pila de red funcionan como programas normales, de modo que si uno falla, los demás siguen a lo suyo. El kernel verificado tiene unas 10 000 líneas en RISC-V, y Linux pasa de 31 millones.
En 2009, un equipo de NICTA, en Sídney, terminó una demostración comprobada por ordenador de que el código C del kernel «se comporta exactamente como dice la especificación de seL4, y nada más». Eso descarta los desbordamientos de búfer y los accesos a punteros nulos. Escribir el kernel costó 2,2 años-persona, y demostrarlo, unos 20.
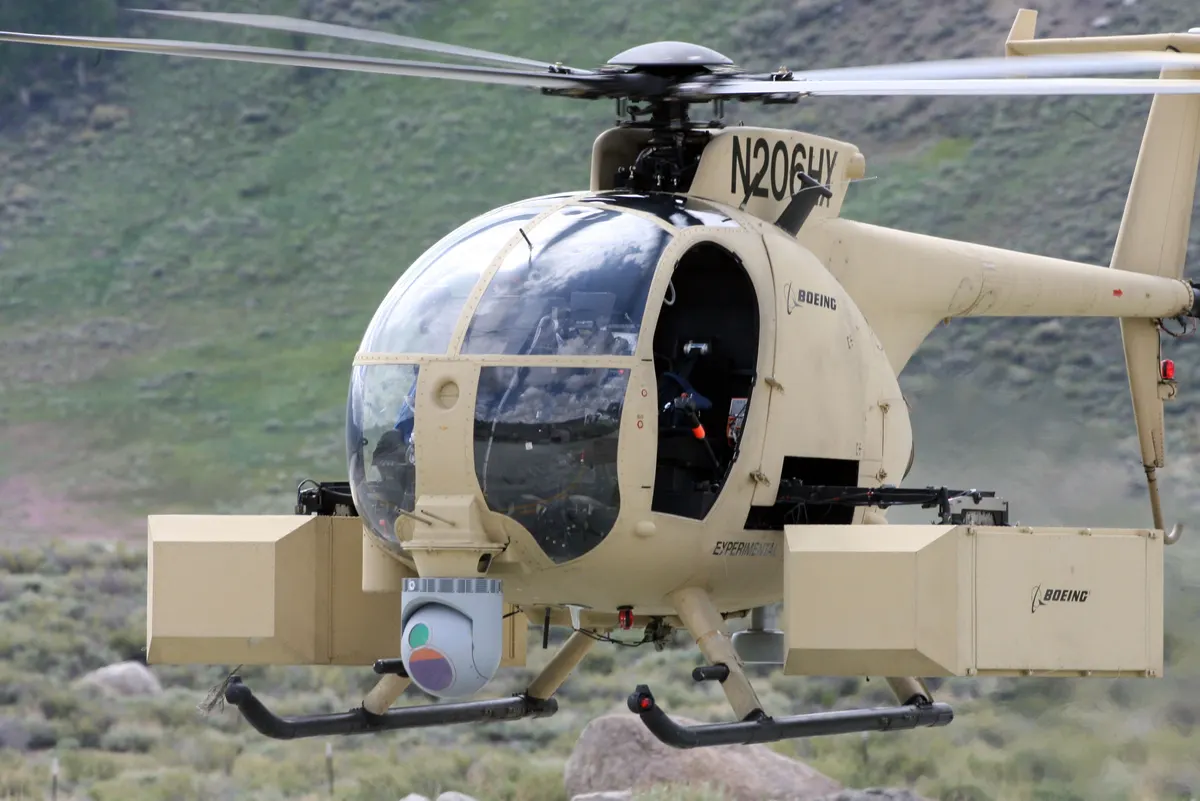
En el programa HACMS de DARPA, Boeing montó seL4 en el ordenador de misión de un Unmanned Little Bird, un helicóptero que puede volar sin piloto, con Linux en una partición aparte. Al equipo rojo le dieron root en esa partición, el código, la documentación y seis semanas. No consiguió salir de ella ni alterar el funcionamiento del aparato.

La versión 17.0.0, del 30 de octubre, se centró en revisar el código que la demostración no cubre. Corrige 17 problemas de seguridad y agradece a Anthropic haber avisado de varios, sin decir cuáles ni cómo los encontró. Los dos más graves tumban el kernel: uno lo puede provocar cualquier hilo en x86, y el otro, una máquina virtual en Arm. Según las notas, ninguno toca lo que garantiza la demostración: están en configuraciones sin verificar o en lo que el proyecto da por bueno sin demostrar. En su web sostiene además que desde 2009 no ha aparecido en el código verificado ni un solo fallo que lo aparte de la especificación.
Pasarse no es cambiar de distribución
seL4 es solo la base de un sistema operativo. No trae ficheros, procesos ni sockets, y lo que va encima lo construyes tú, con herramientas como Microkit o LionsOS, que, según su propia web, todavía está en pleno desarrollo. Ojo con Microkit, que usa siempre la variante MCS del kernel, la pensada para tiempo real. Esa variante solo está demostrada en RISC-V, y desde junio; en Arm o x86, un sistema hecho con Microkit lleva un kernel sin verificar. La versión multinúcleo de seL4 tampoco está verificada.
También puedes poner Linux encima, en una máquina virtual. Queda encerrado, pero con los mismos fallos que tenía. Que se sepa, nadie ejecuta pods ni contenedores sobre seL4 en producción; Kata ni siquiera lo tiene entre sus hipervisores.
Demostrar tu propio código es lo caro, y ahí la IA juega a favor. En un trabajo presentado en OSDI 2026, un sistema que se apoya en un modelo pequeño entrenado para ello demuestra de forma automática hasta el 77,6 % de un conjunto de teoremas de seL4. Anthropic y Theorem esperan que verificar acabe siendo tan práctico como hoy el fuzzing. En Proofcraft avisan de que hay que revisar qué se ha demostrado exactamente, para que una demostración generada no dé una confianza que no merece.
Y sigue siendo un nicho. La fundación tiene 23 miembros, entre 20 y 24 cada año desde 2021. El único producto de consumo que se sabe que lo lleva es un coche, el ONVO L60 de NIO. Gernot Heiser, que preside el consejo de la fundación, reconoció en una charla de 2025 que, quince años después de la primera demostración, seguía sin haber un sistema operativo con la seguridad demostrada, y que seL4 era difícil de desplegar.
Lo que no habría parado
La noche del 11 al 12 de octubre, alguien entró en los controladores de frío de unos 700 establecimientos de alimentación en Francia y puso el desescarche a temperaturas altas. Según el CERT-FR, se perdió mucha mercancía y hubo al menos 15 conatos de incendio. Francia lo atribuye a una unidad de los Guardianes de la Revolución de Irán, que lo niega. La segunda oleada, la noche del 1 al 2 de noviembre, llegó a unas 40 tiendas de Delhaize en Bélgica, a una carnicería cerca de Amberes que tuvo que tirar unos 15 000 euros de carne y a tiendas de Suecia, los Países Bajos y otros países. De esta todavía no se sabe quién está detrás.

Por lo que se sabe, no hizo falta ningún fallo de kernel. Los paneles de gestión, de Danfoss y Copeland, estaban expuestos a internet y muchos ya no tenían soporte. Danfoss dijo a la NOS que las víctimas neerlandesas seguían con la contraseña de fábrica. Una vez dentro, bastaba con la función de desescarche que el equipo trae de serie. Según el NCSC británico, probablemente no habría hecho falta una IA avanzada. Un kernel demostrado habría obedecido esa orden igual de bien. El propio proyecto lo advierte en sus preguntas frecuentes: «un kernel, verificado o no, no hace que un sistema sea seguro por sí solo».
Según el DBIR 2026 de Verizon, el 31 % de las brechas empieza por explotar una vulnerabilidad, a menudo en una aplicación web o una VPN. Casi tres de cada diez empiezan por phishing o credenciales robadas. Google contabilizó en septiembre unos 5000 CVE del kernel Linux publicados entre enero y agosto, y no tenía constancia de que se hubiera explotado ninguno como zero-day en ataques reales.
Lo que te puedes llevar a tu cluster
Tus pods comparten el kernel del nodo. La documentación de GKE recuerda que un fallo en él o en el runtime de contenedores puede dejar que un proceso se salga de su contenedor. Para el código en el que no confías, como el que escribe y ejecuta un agente de IA, Kubernetes tiene RuntimeClass. Con gVisor, el pod habla con un kernel propio escrito en Go, y con Kata, va dentro de una máquina virtual ligera. Ninguno está demostrado y los dos cuestan algo de rendimiento, pero ponen una frontera más entre ese código y el kernel del nodo.
Para ver qué pods tienen ya un RuntimeClass, basta con esto. Los que salen con <none> usan el runtime por defecto del nodo.
kubectl get pods -A -o custom-columns=NAMESPACE:.metadata.namespace,POD:.metadata.name,RUNTIME:.spec.runtimeClassName
Lo otro que se puede copiar de seL4 es cómo reparte la autoridad. Cada componente recibe solo lo que necesita, y quien se lo dio se lo puede retirar. Mark Miller lo resumió en 2006: «autoridad justo a tiempo, no autoridad de sobra por si acaso». En Kubernetes, eso son ServiceAccounts con los verbos que de verdad usan y permisos que caducan. En kubelatch, por ejemplo, un permiso caduca a los 30 días si no eliges otra fecha, y uno privilegiado como cluster-admin no pasa de 8 horas.
Empieza por esa lista de RuntimeClass. Los pods que ejecutan el código de un agente de IA o el que suben tus clientes son los primeros que conviene pasar a gVisor o Kata.
Picaporte Labs es una sola persona, en España. Si ves algo que no cuadra con lo que tienes delante, escríbeme.